Microsoft 365 macht Zusammenarbeit leicht. Dateien liegen in SharePoint, Dokumente werden über OneDrive geteilt, Teams bündelt Projekte, Besprechungen und Chats. Das ist praktisch. Es spart Zeit. Und genau deshalb entstehen in vielen Unternehmen Zugriffe, die irgendwann niemand mehr richtig überblickt.
Ein Projekt startet. Externe Partner werden eingeladen. Ein Ordner wird geteilt. Ein Team bekommt neue Mitglieder. Eine Datei wird per Link freigegeben. Alles wirkt harmlos. Doch nach einigen Monaten stellt sich oft die Frage, wer eigentlich noch auf welche Daten zugreifen kann.
Microsoft 365-Berechtigungen sollten deshalb regelmäßig geprüft werden. Nicht erst nach einem Sicherheitsvorfall. Nicht nur bei neuen Mitarbeitenden. Sondern als fester Bestandteil einer sauberen IT-Betreuung.
Für kleine und mittelständische Unternehmen in Düsseldorf, NRW und Umgebung ist das besonders wichtig. Viele Betriebe arbeiten längst hybrid, nutzen Microsoft 365 täglich und binden Kunden, Steuerberater, Dienstleister oder Projektpartner digital ein. Ohne klare Regeln werden aus praktischen Freigaben schnell offene Datenzugriffe.
Releon unterstützt Unternehmen aus Düsseldorf unter anderem bei Microsoft 365, IT-Sicherheit, IT-Systembetreuung und sicherem Arbeiten in der Cloud. Die Microsoft 365-Leistungsseite von Releon beschreibt zentrale Zusammenarbeit über Teams, gemeinsame Dokumentbearbeitung und zentralen Dateizugriff als wichtige Bestandteile moderner Unternehmens-IT.
Was Microsoft 365-Berechtigungen eigentlich umfassen
Microsoft 365-Berechtigungen bestimmen, wer welche Inhalte sehen, bearbeiten, teilen oder verwalten darf. Dazu gehören nicht nur einzelne Dateien. Es geht auch um Teams, SharePoint-Websites, OneDrive-Freigaben, Gruppen, Gastbenutzer, Admin-Rollen, Postfächer und Gerätezugriffe.
Das macht die Sache komplex. Ein Mitarbeiter kann Mitglied eines Teams sein und dadurch Zugriff auf die zugehörige SharePoint-Struktur erhalten. Eine externe Person kann als Gast in Teams erscheinen. Eine Datei kann zusätzlich über einen Freigabelink erreichbar sein. Und ein Admin-Konto kann Einstellungen ändern, die weit über einzelne Dokumente hinausgehen.
Genau deshalb reicht es nicht, nur einzelne Ordner zu prüfen. Unternehmen müssen Berechtigungen in Microsoft 365 als Gesamtbild betrachten. Wer darf rein? Wer darf lesen? Wer darf bearbeiten? Wer darf teilen? Wer darf administrieren? Und wer braucht den Zugriff eigentlich gar nicht mehr?
Microsoft beschreibt externe Freigaben in SharePoint und OneDrive als Möglichkeit, Inhalte mit Personen außerhalb der Organisation zu teilen, etwa mit Partnern, Lieferanten, Kunden oder Dienstleistern. Gleichzeitig können Freigabeeinstellungen auf Organisations- und Website-Ebene gesteuert werden.
Warum offene Datenzugriffe oft unbemerkt entstehen
Offene Datenzugriffe entstehen selten aus böser Absicht. Meist entstehen sie aus Tempo. Jemand muss schnell eine Datei mit einem Kunden teilen. Ein externer Projektpartner braucht Zugriff auf Unterlagen. Ein Team soll kurzfristig erweitert werden. Ein alter Freigabelink wird nicht entfernt, weil das Projekt längst in den Hintergrund gerückt ist.
Im Alltag ist das nachvollziehbar. Trotzdem wird es gefährlich, wenn solche Entscheidungen nicht dokumentiert und nicht regelmäßig überprüft werden.
Ein typisches Beispiel ist ein Team, das für ein Projekt angelegt wurde. Während der Projektphase ist der Zugriff sinnvoll. Nach dem Abschluss bleibt das Team bestehen. Die Gäste bleiben ebenfalls aktiv. Die Dateien liegen weiter in SharePoint. Niemand prüft, ob die externen Personen noch Zugriff brauchen.
Ein anderes Beispiel sind OneDrive-Links. Ein Dokument wird geteilt, weil es schnell gehen muss. Später wird das Dokument aktualisiert, enthält neue Informationen und der alte Link bleibt bestehen. So kann ein Zugriff länger offen sein, als ursprünglich gedacht.
Microsoft 365-Berechtigungen müssen deshalb nicht nur bei der Einrichtung stimmen. Sie müssen im laufenden Betrieb gepflegt werden.
SharePoint und OneDrive verdienen besondere Aufmerksamkeit
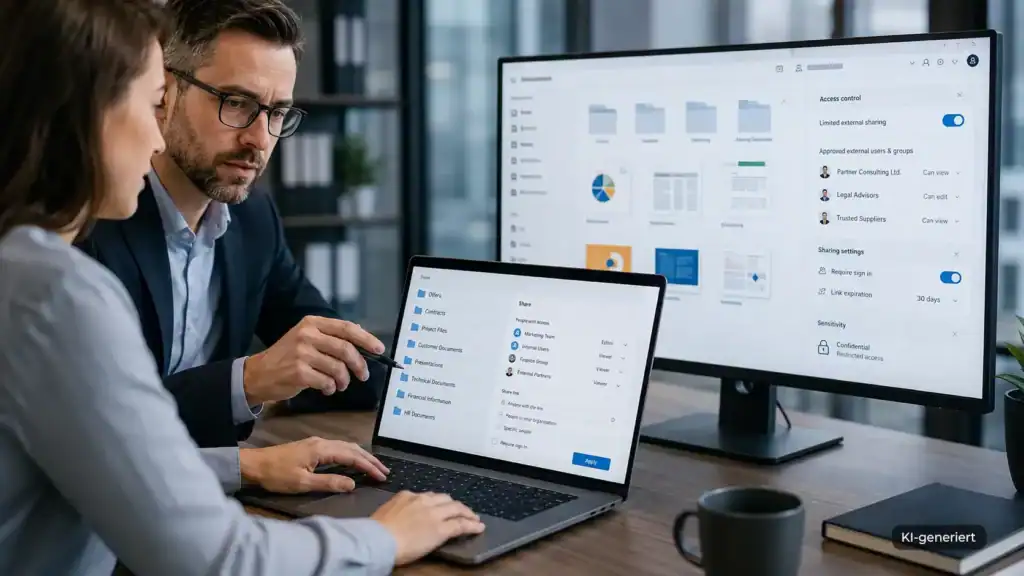
SharePoint und OneDrive sind in vielen Unternehmen die zentrale Ablage für Dokumente. Dort liegen Angebote, Verträge, Projektunterlagen, interne Vorlagen, Kundendaten, Präsentationen, technische Dokumente oder kaufmännische Informationen. Wer hier zu großzügig freigibt, schafft ein echtes Risiko.
Wichtig ist zuerst die Frage, welche Freigabearten erlaubt sind. Dürfen Mitarbeitende anonyme Links erstellen? Müssen externe Personen sich anmelden? Sind Links zeitlich begrenzt? Können alle Nutzer extern teilen oder nur bestimmte Gruppen? Dürfen sensible SharePoint-Bereiche überhaupt extern geteilt werden?
Microsoft erlaubt es Administratoren, externe Freigaben für SharePoint und OneDrive zu steuern. Für sensible oder proprietäre Informationen kann externe Freigabe auch auf bestimmte Sicherheitsgruppen beschränkt werden, sodass nicht jeder Nutzer Dateien und Ordner extern teilen darf.
Für Unternehmen im Mittelstand ist das ein wichtiger Punkt. Es muss nicht jede Freigabe verboten werden. Zusammenarbeit mit externen Personen ist oft notwendig. Aber sie sollte kontrolliert passieren. Besonders bei Kundenunterlagen, Personalthemen, Finanzdaten und strategischen Dokumenten.
Teams Gastzugriff regelmäßig prüfen
Teams ist schnell eingerichtet. Ein neues Projekt, ein neuer Kanal, ein externer Partner und schon entsteht ein gemeinsamer Arbeitsbereich. Das ist einer der großen Vorteile von Microsoft 365. Es ist aber auch eine der häufigsten Quellen für unklare Zugriffe.
Gäste in Teams können je nach Einstellungen an Besprechungen teilnehmen, chatten und auf freigegebene Inhalte zugreifen. Microsoft weist darauf hin, dass Gäste, die zu Microsoft Teams, SharePoint oder Microsoft Entra External ID hinzugefügt werden, auch in der Gastbenutzerliste im Microsoft 365 Admin Center erscheinen.
Diese Liste sollte nicht nur technisch existieren. Sie sollte aktiv genutzt werden.
Unternehmen sollten regelmäßig prüfen, welche Gäste vorhanden sind, zu welchen Teams sie gehören und ob der Zugriff noch benötigt wird. Besonders nach Projektende, Dienstleisterwechseln oder längeren Pausen lohnt sich ein Blick in die Gastbenutzer.
Ein Gastzugriff ist nicht automatisch kritisch. Kritisch wird er, wenn niemand mehr weiß, warum er besteht.
Admin-Rollen nicht zu großzügig vergeben
Nicht alle Microsoft 365-Berechtigungen betreffen Dateien. Manche betreffen die Verwaltung der gesamten Umgebung. Genau hier wird es besonders sensibel.
Admin-Rollen sollten sparsam vergeben werden. Wer zu viele Rechte hat, kann Benutzer ändern, Sicherheitsregeln anpassen, Apps verwalten, Zugriffe ermöglichen oder sensible Einstellungen verändern. In kleinen Unternehmen ist es oft historisch gewachsen, dass ein Konto sehr viele Rechte besitzt. Manchmal haben mehrere Personen mehr Berechtigungen als nötig.
Das ist bequem. Aber nicht sauber.
Microsoft empfiehlt für Administratorrollen das Prinzip der geringsten Berechtigung. Administratoren sollen also nur die Rechte erhalten, die sie für ihre Aufgabe wirklich brauchen. Microsoft beschreibt auch, dass Rollen im Admin Center verglichen werden können, um eine möglichst wenig weitreichende Rolle auszuwählen.
Für Unternehmen heißt das ganz praktisch: Nicht jeder technische Ansprechpartner braucht globale Admin-Rechte. Nicht jede Vertretung braucht dauerhaft hohe Berechtigungen. Und Admin-Konten sollten anders behandelt werden als normale Benutzerkonten.
Warum ein Berechtigungskonzept hilft
Viele Probleme entstehen, weil Berechtigungen spontan vergeben werden. Ein Nutzer braucht Zugriff, also bekommt er Zugriff. Ein Projekt startet, also wird geteilt. Ein Mitarbeiter wechselt die Abteilung, aber alte Rechte bleiben bestehen.
Ein Berechtigungskonzept bringt Ordnung in diese Entscheidungen.
Es muss nicht kompliziert sein. Für viele KMU reicht zunächst eine klare Struktur. Welche Abteilungen gibt es? Welche Datenbereiche sind sensibel? Welche Rollen brauchen Leserechte? Wer darf bearbeiten? Wer darf extern teilen? Wer verwaltet Gäste? Wer prüft Admin-Rechte?
Ein gutes Berechtigungskonzept orientiert sich an Aufgaben, nicht an Bequemlichkeit. Mitarbeitende erhalten Zugriff auf das, was sie für ihre Arbeit benötigen. Nicht pauschal auf alles, was irgendwann nützlich sein könnte.
Gerade in Microsoft 365 ist das wichtig, weil Teams, SharePoint, Gruppen und OneDrive eng zusammenhängen. Ein einzelner Haken an der falschen Stelle kann mehr öffnen, als beabsichtigt war.
Onboarding und Offboarding sauber regeln
Beim Eintritt neuer Mitarbeitender geht es oft schnell. Laptop bereitstellen. Microsoft 365-Konto anlegen. Teams hinzufügen. Zugriff auf Dateien geben. Fertig.
Genau dabei schleichen sich Fehler ein. Häufig werden Rechte von anderen Mitarbeitenden kopiert. Das spart Zeit, führt aber schnell zu zu großen Zugriffen. Nicht jede Person in derselben Abteilung braucht automatisch dieselben Berechtigungen.
Noch wichtiger ist das Offboarding. Wenn jemand das Unternehmen verlässt, müssen Konten, Geräte, Gruppenmitgliedschaften, Weiterleitungen, Freigaben und externe Zugriffe sauber geprüft werden. Das gilt auch für Praktikanten, Werkstudenten, freie Mitarbeitende und externe Projektpartner.
Microsoft 365-Berechtigungen sollten deshalb fest in Onboarding- und Offboarding-Prozesse eingebunden werden. Ohne Checkliste bleibt zu viel dem Gedächtnis einzelner Personen überlassen.
Die Fachabteilungen müssen mitreden
Berechtigungen sind nicht nur ein IT-Thema. Die IT kann technisch prüfen, wer Zugriff hat. Aber sie weiß nicht immer, wer den Zugriff fachlich braucht.
Die Buchhaltung weiß, wer auf Rechnungen zugreifen darf. Die Geschäftsführung kennt sensible Strategiedokumente. Die Personalabteilung kann beurteilen, wer Personaldaten sehen darf. Projektleiter wissen, welche externen Partner noch beteiligt sind.
Deshalb sollten Fachabteilungen in regelmäßige Berechtigungsprüfungen einbezogen werden. Nicht für jede einzelne Datei. Aber für wichtige Datenbereiche, Teams und SharePoint-Strukturen.
So entsteht eine bessere Mischung aus technischer Kontrolle und fachlicher Verantwortung. Das ist oft der Unterschied zwischen einer theoretisch sauberen Umgebung und einer Umgebung, die im Alltag wirklich funktioniert.
Microsoft Secure Score als Startpunkt nutzen
Der Microsoft Secure Score kann ein guter Einstieg sein, um Sicherheitslücken in Microsoft 365 sichtbar zu machen. Releon hat dazu bereits einen eigenen Artikel veröffentlicht. Darin wird erklärt, dass der Secure Score unter anderem Identitäten, Benutzerkonten, Administratorrollen, Geräte, Apps, E-Mail-Sicherheit, Datenzugriffe und Sicherheitsrichtlinien betrachtet.
Trotzdem ersetzt der Secure Score keine Detailprüfung der tatsächlichen Freigaben.
Ein Score kann zeigen, dass bestimmte Sicherheitsmaßnahmen fehlen. Er zeigt aber nicht automatisch, ob ein alter Projektgast noch Zugriff auf einen sensiblen SharePoint-Bereich hat oder ob ein OneDrive-Link seit Monaten offen ist. Genau deshalb sollte der Secure Score als Hinweisgeber verstanden werden, nicht als vollständige Berechtigungsprüfung.
Welche Bereiche Unternehmen prüfen sollten
Eine sinnvolle Prüfung der Microsoft 365-Berechtigungen beginnt nicht bei jeder einzelnen Datei. Das wäre für viele Unternehmen kaum praktikabel. Besser ist ein klarer Ablauf.
Zuerst sollten die wichtigsten Datenbereiche identifiziert werden. Dazu gehören Kundendaten, Vertragsunterlagen, Finanzdaten, Personaldaten, Geschäftsführungsdokumente, Projektdaten und technische Dokumentationen.
Danach werden die Zugriffsebenen geprüft. Welche Teams gibt es? Welche SharePoint-Websites sind aktiv? Welche Gruppen haben Zugriff? Welche Gäste sind angelegt? Welche OneDrive-Freigaben existieren? Welche Admin-Rollen sind vergeben?
Anschließend geht es um die Bewertung. Ist der Zugriff noch nötig? Ist er zu weitreichend? Ist er dokumentiert? Gibt es einen Verantwortlichen? Gibt es externe Freigaben, die beendet werden sollten?
Diese Prüfung muss nicht perfekt starten. Wichtig ist, überhaupt anzufangen und die kritischsten Bereiche zuerst zu betrachten.
Externe Freigaben nicht pauschal verbieten
Viele Unternehmen reagieren auf Sicherheitsfragen mit Einschränkungen. Das ist verständlich. Aber externe Freigaben pauschal zu verbieten, ist selten die beste Lösung.
Kunden, Steuerberater, Agenturen, Lieferanten, Rechtsberater oder technische Dienstleister müssen oft sicher zusammenarbeiten. Wenn Microsoft 365 dafür zu stark blockiert wird, suchen Mitarbeitende andere Wege. Dann werden Dateien per privatem Cloudspeicher verschickt oder lokal kopiert. Das ist meist schlechter.
Besser ist ein kontrollierter Rahmen. Externe Freigaben sollten möglich sein, aber mit Regeln. Zum Beispiel nur für bestimmte Gruppen, nur mit Anmeldung, nur zeitlich begrenzt oder nur für ausgewählte SharePoint-Bereiche.
So bleibt Zusammenarbeit möglich, ohne dass offene Datenzugriffe zur Gewohnheit werden.
Berechtigungen und IT-Sicherheit zusammen denken
Microsoft 365-Berechtigungen sind ein Teil der IT-Sicherheit. Nicht der einzige, aber ein wichtiger.
Selbst gute Passwörter, Multi-Faktor-Authentifizierung und E-Mail-Schutz helfen nur begrenzt, wenn ein kompromittiertes Konto auf zu viele Daten zugreifen kann. Je enger Berechtigungen gepflegt sind, desto kleiner ist der Schaden, wenn etwas passiert.
Releon bietet Leistungen rund um IT-Sicherheit, Datensicherheit, Backups, Schutz mobiler Geräte und sichere Unternehmensdaten an. Die IT-Sicherheitsseite von Releon beschreibt unter anderem Schutz vor Sicherheitslücken, verdächtigen Aktivitäten und schwachen Schutzmechanismen.
Auch laufende IT-Systembetreuung spielt hier hinein. Berechtigungen ändern sich ständig. Neue Mitarbeitende, neue Projekte, neue Geräte, neue externe Partner. Deshalb sollten Berechtigungen nicht nur einmal eingerichtet, sondern regelmäßig gepflegt werden.
Wann eine externe Prüfung sinnvoll ist
Eine externe Prüfung lohnt sich besonders, wenn Microsoft 365 schon länger genutzt wird und nie strukturiert aufgeräumt wurde. Das ist in vielen Unternehmen der Fall. Die Umgebung wurde eingeführt, dann kamen Teams, Projekte, Gäste, neue Abteilungen und neue Freigaben hinzu. Irgendwann ist sie gewachsen, aber nicht mehr wirklich gesteuert.
Auch nach einem Dienstleisterwechsel, einem Wachstumsschub, einer Umstrukturierung oder einem Sicherheitsvorfall ist eine Prüfung sinnvoll. Gleiches gilt, wenn Geschäftsführung oder interne IT kein gutes Gefühl mehr bei der Frage haben, wer auf welche Daten zugreifen kann.
Ein externer IT-Partner kann helfen, technische Einstellungen und praktische Arbeitsweise zusammenzubringen. Es geht nicht darum, Zusammenarbeit schwerer zu machen. Es geht darum, sie sicherer und nachvollziehbarer zu machen.
Releon ist IT-Dienstleister aus Düsseldorf und unterstützt Unternehmen unter anderem als Microsoft-Partner von Office 365 und Teams bis zu Azure, Betrieb und Cloud-Backups.
Lokaler Bezug für Unternehmen in Düsseldorf und NRW
Für Unternehmen aus Düsseldorf, Neuss, Ratingen, Meerbusch, Hilden oder dem weiteren NRW-Umfeld ist eine saubere Microsoft 365-Struktur oft mehr als ein IT-Thema. Viele Betriebe arbeiten mit lokalen Kunden, externen Dienstleistern, mehreren Standorten und mobilen Arbeitsplätzen.
Das erhöht die Anforderungen an Freigaben und Zugriffsrechte. Wer im Büro, im Homeoffice und unterwegs arbeitet, braucht Zugriff. Aber nicht jeder braucht Zugriff auf alles.
Ein regionaler IT-Partner kann hier helfen, weil er nicht nur die Technik betrachtet, sondern auch die Arbeitsweise des Unternehmens kennenlernt. Gerade bei Berechtigungen ist das wichtig. Es geht um Prozesse, Verantwortung und Vertrauen.
Fazit
Microsoft 365-Berechtigungen sind kein Detail für die IT-Abteilung. Sie entscheiden darüber, wer im Unternehmen auf welche Daten zugreifen kann und wie sicher digitale Zusammenarbeit wirklich ist.
Offene Freigaben, alte Gastzugänge, zu große Gruppen und unnötige Admin-Rechte entstehen oft schleichend. Genau deshalb sollten Unternehmen ihre Berechtigungen in Microsoft 365 regelmäßig prüfen. Nicht aus Misstrauen. Sondern weil moderne Zusammenarbeit klare Regeln braucht.
Wichtig sind ein einfaches Berechtigungskonzept, saubere Onboarding- und Offboarding-Prozesse, regelmäßige Gastprüfungen, kontrollierte externe Freigaben und sparsam vergebene Admin-Rechte.
Releon unterstützt Unternehmen aus Düsseldorf und NRW dabei, Microsoft 365 sicherer, übersichtlicher und alltagstauglicher zu betreiben. Wer prüfen möchte, ob in der eigenen Microsoft 365-Umgebung zu viele Zugriffe offen sind, kann über die Kontaktseite von Releon eine unverbindliche Ersteinschätzung anfragen.
FAQ zu Microsoft 365-Berechtigungen
Wie oft sollten Microsoft 365-Berechtigungen geprüft werden?
Für viele Unternehmen ist eine Prüfung alle drei bis sechs Monate sinnvoll. Zusätzlich sollten Berechtigungen nach größeren Änderungen geprüft werden, zum Beispiel nach neuen Projekten, Austritten, Dienstleisterwechseln oder Umstrukturierungen.
Was ist der Unterschied zwischen Berechtigungen und Freigaben?
Berechtigungen regeln grundsätzlich, wer auf einen Bereich, ein Team, eine Website oder eine Datei zugreifen darf. Freigaben sind konkrete Zugriffsmöglichkeiten, oft auf einzelne Dateien oder Ordner. Beides kann sich überschneiden. Deshalb sollten Unternehmen nicht nur Gruppenrechte, sondern auch einzelne Freigabelinks prüfen.
Sind Gastzugriffe in Teams grundsätzlich unsicher?
Nein. Gastzugriffe sind sinnvoll, wenn externe Partner, Kunden oder Dienstleister mitarbeiten sollen. Unsicher werden sie, wenn sie nicht begrenzt, nicht dokumentiert oder nach Projektende nicht entfernt werden.
Warum sind Admin-Rollen besonders kritisch?
Admin-Rollen erlauben Änderungen an wichtigen Einstellungen, Benutzern, Sicherheitsregeln oder Diensten. Deshalb sollten sie nur an Personen vergeben werden, die diese Rechte wirklich benötigen. Hohe Admin-Rechte sollten zusätzlich besonders geschützt werden.
Kann Releon Microsoft 365-Berechtigungen prüfen?
Ja. Releon kann Unternehmen dabei unterstützen, Microsoft 365-Berechtigungen, Gastzugriffe, SharePoint-Strukturen, OneDrive-Freigaben und Admin-Rollen zu prüfen. Ziel ist eine Umgebung, die sicherer, übersichtlicher und im Arbeitsalltag weiterhin gut nutzbar bleibt.